Amanda MacPherson, vicepresidente de marketing y programas de desarollo en la fundación Linux, ha anunciado a los 3 ganadores de la edición 2010 a los mejores videos Linux...
En el primer puesto puesto está el videito titulado "Go Linux", el cual fue elegido por ser el que mejor plasma el Espiritu Linux ;)
martes, 20 de abril de 2010

viernes, 16 de abril de 2010
Seguridad hasta las nuves [Articulo]

Cloud Computing (computación en nube) es un nuevo paradigma que permite ofrecer software como servicios a través de Internet, es decir, los usuarios finales acceden a la información (programas, datos, etc.) almacenada en servidores publicados en Internet, evitando así los problemas de compatibilidad y velocidad de procesamiento y almacenamiento de las workstations.
Como ejemplos de Cloud Computing se destacan Google Apps, Ubuntu One y Microsoft Azure. Todos ellos proveen aplicaciones on-line accesibles desde cualquier browser, mientras el software y todos los datos se almacenan en los servidores.
Si bien a priori parece una gran idea, hay que tener en cuenta que este paradigma limita la libertad de los usuarios, ya que los hace 100% dependientes del proveedor de servicios.
El Dr. Richard Stallman, fundador de la Free Software Foundation, cree que la computación en nube pone en peligro las libertades de los usuarios, porque éstos dejan su privacidad y datos personales en manos de terceros. Ha afirmado que la computación en nube es "simplemente una trampa destinada a obligar a más gente a adquirir sistemas propietarios, bloqueados, que les costarán más y más conforme pase el tiempo."
En lo que se refiere a seguridad, es evidente que hay que hacer especial foco en los pilares de Confidencialidad y Disponibilidad. Además, hay que tener mucho cuidado del EULA que debe aceptar la compañía / usuarios que deseen utilizar este tipo de servicios.
A raíz de esto, HP y Cloud Security Alliance (CSA) llevaron a cabo una investigación con el fin de ayudar a las compañías a entender tanto las amenazas actuales como las futuras; además de proporcionar estrategias que garanticen que los procesos de negocio, así como los datos del mismo se mantenidas de un modo seguro en el entorno Cloud.
El informe titulado “Top Cloud Security Threats Report", expone los resultados de la investigación realizada por expertos en seguridad de 29 empresas, proveedores de soluciones y empresas de consultoría que están expuestos a los entornos cloud más demandados y complejos.
Los resultados más destacados del mismo se presentaron en Cloud Security Summit durante la celebración de la RSA conference.
La investigación identifica la vulnerabilidades que obstaculizan la adopción de servicios cloud en todo su potencial. Por ejemplo, las compañías deben tener conocimiento del “abuso y uso nefasto del cloud computing", que incluye ejemplos como Zeus botnet y InfoStealing trojan horses, el software malicioso que ha demostrado ser especialmente eficaz en comprometer los recursos privados sensibles en entornos de Cloud.
Otras amenazas señaladas en la investigación son:
- Personas maliciosas dentro de una empresa / empleados disconformes.
- Vulnerabilidades de tecnología compartidas.
- Pérdida de datos/Fugas.
- Cuenta/Servicio y secuestro de tráfico.
Como conclusión al reporte, Archie Reed, Jefe de Tecnología para seguridad de Cloud, Secure Advantage de HP dijo:
“Para mitigar el riesgo del negocio asociado al Cloud, las empresas deben invertir tiempo y recursos para asegurar correctamente sus activos del centro de datos".
Trend Micro, también habló al respecto en su "Informe de Amenazas para 2010".
En este sentido recuerda que ya el año pasado la industria ha sido testigo de Danger/Sidekick, el fallo de un gran servidor basado en la nube que causó el mayor apagón de datos en noviembre de 2009.
Esta denegación de servicio que afecto la disponibilidad de la información, es una clara evidencia de los riesgos del Cloud Computing.
martes, 13 de abril de 2010
Adios al Fucking Namoroka!

Y su amado Firefox desapareció y apareció un "Firefox" llamado Namoroka y que tiene otro icono.
Eso significa que Ubuntu reemplazo tu Mozilla Firefox por la version 3.6 de Namoroka (nombre tomado del Parque Nacional Namoroka, ubicado en el noroeste de la isla de Madagascar).
Namoroka es un browser que está en desarrollo y por tanto, susceptible de ser inestable... de hecho es MUY INESTABLE!
Además es posible que algunas extensiones o complementos que tenías instalados en una versión anterior, ahora dejen de funcionar por no ser compatibles con Namoroka...
Y la frutillita del postre es que Namoroka, además, está en inglés!!
Seguramente esto les proboque un malestar importante y decidan como yo desinstalar la porqueria de Namoroka e ir a la versión estable de Mozilla Firefox.
Acontinuación detallo como hacerlo:
1- Ir a "Centro de Software Ubuntu", seleccionar "Navegador Web Mozilla Firefox 3.0" (ese es el fucking Namoroka!) y desinstalarlo.
2- Instalamos Mozilla Firefox v3.6 corriendo los siguientes comandos (como usuario root!):
echo -e "\ndeb http://downloads.sourceforge.net/project/ubuntuzilla/mozilla/apt all main" | sudo tee -a /etc/apt/sources.list > /dev/null
apt-key adv --recv-keys --keyserver keyserver.ubuntu.com C1289A29
apt-get update
apt-get install firefox-mozilla-build
lunes, 5 de abril de 2010
Ipad Crackeado
El Ipad fue "crackeado" en menos de 24 horas, tras su lanzamiento al mercado a fines de la semana pasada.
Miembros del equipo de Dev-Team, que ya se habían hecho famosos por haber violado los sistemas del iPhone, mostraron el procedimiento en un video subido a YouTube.
La noticia salió a la luz luego de que un mensaje en Twitter, diera a conocer las imágenes que develan el secreto de los crackers.
Gracias a esto se logra acceder a todos los archivos y carpetas del iPad, dando lugar a que, entre otras cosas, se modifiquen las aplicaciones del dispositivo o se instalen programas de terceros no autorizados ;)
Miembros del equipo de Dev-Team, que ya se habían hecho famosos por haber violado los sistemas del iPhone, mostraron el procedimiento en un video subido a YouTube.
La noticia salió a la luz luego de que un mensaje en Twitter, diera a conocer las imágenes que develan el secreto de los crackers.
Gracias a esto se logra acceder a todos los archivos y carpetas del iPad, dando lugar a que, entre otras cosas, se modifiquen las aplicaciones del dispositivo o se instalen programas de terceros no autorizados ;)
jueves, 1 de abril de 2010
Richard Matthew Stallman en Berazategui

La conferencia es para todo tipo de público, en español y no se requieren conocimientos técnicos.
El acceso es libre y gratuito. Registrate aca
18:30 horas: Reunión de la comunidad local del Software Libre con Richard Stallman
Se ofrecerá un sencillo ágape para Richard Stallman junto a los usuarios y desarrolladores que durante todo el año trabajan haciendo e impulsando el Software Libre en la región.
Más info en http://berazateguilibre.org/
lunes, 29 de marzo de 2010
Se acabó la paciencia de Charlie Miller
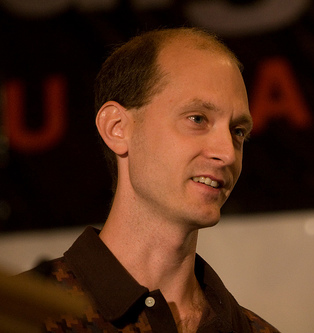
En la competencia Pwn2Own, por tercer año consecutivo, Miller reveló un total de 20 0days que afectan a: Powerpoint, Acrobat Reader, Mac OS X Snow Leopard, OpenOffice y Safari.
Estos bugs fueron descubiertos utilizando un fuzzer desarrollado por él mismo.
Gracias a esto, ganó 10.000 dólares y una MacBoook Pro :)
Sin embargo, en esta oportunidad no está dispuesto a revelar las vulnerabilidades ante los vendors, ya que dice sentir exasperación ante la forma descuidada con que las grandes empresas manejan la seguridad de sus productos.
Miller lamenta que las vulnerabilidades que él ha detectado son sencillamente parcheadas por los fabricantes, sin mejorar la seguridad en sí.
A juicio de Miller, "la cultura de los parches" es negativa para la industria y los consumidores.
Pero está dispuesto a enseñar a Apple, Microsoft y Adobe a detectar y prevenir vulnerabilidades.
lunes, 1 de marzo de 2010
Instalar última versión de Nmap en Ubuntu
En este post voy a detallar como instalar la última versión de Nmap para Ubuntu...
A la mayoria de los pentesters que usamos Ubuntu nos pasa que necesitamos tener siempre la última versión de nmap (para tener las últimas funcionalidades, nuevas firmas para OS Fingerprinting, etc...) pero la misma no se encuentra en los repositorios de apt...
Entonces no nos queda otra opción que compilarlo nosotros mismos.
A continuación voy a detallar paso a paso como hacerlo:
1- Ir a http://nmap.org/download.html y bajar la última versión del .tar.bz2 que encontremos (actualmente es el archivo nmap-5.21.tar.bz2)
2- Abrir una consola - como root - e ingresar al directorio donde descargamos el nmap, en mi caso sería: cd /home/juan/Descargas
3- Para instalar el descompresor (bzip2) y el compilador (g++) tipear: apt-get install bzip2 g++
4- Para descomprimirlo tipeamos: bzip2 -cd nmap-5.21.tar.bz2 | tar xvf -
Tengan en cuenta que el archivo que descargamos se llama "nmap-5.21.tar.bz2"
5- Ingresamos al directorio que contiene el nmap descomprimido: cd nmap-5.21
Ahora vamos a compilarlo e instalarlo...
6- Tipeamos: ./configure
7- Tipeamos: make
8- Tipeamos: make install
9- Ejecutamos el nmap tipeando: nmap
Noten que en la primer línea nos informa la versión...
En este caso dice "Starting Nmap 5.21 ( http://nmap.org )"
Happy Hacking ;)
A la mayoria de los pentesters que usamos Ubuntu nos pasa que necesitamos tener siempre la última versión de nmap (para tener las últimas funcionalidades, nuevas firmas para OS Fingerprinting, etc...) pero la misma no se encuentra en los repositorios de apt...
Entonces no nos queda otra opción que compilarlo nosotros mismos.
A continuación voy a detallar paso a paso como hacerlo:
1- Ir a http://nmap.org/download.html y bajar la última versión del .tar.bz2 que encontremos (actualmente es el archivo nmap-5.21.tar.bz2)
2- Abrir una consola - como root - e ingresar al directorio donde descargamos el nmap, en mi caso sería: cd /home/juan/Descargas
3- Para instalar el descompresor (bzip2) y el compilador (g++) tipear: apt-get install bzip2 g++
4- Para descomprimirlo tipeamos: bzip2 -cd nmap-5.21.tar.bz2 | tar xvf -
Tengan en cuenta que el archivo que descargamos se llama "nmap-5.21.tar.bz2"
5- Ingresamos al directorio que contiene el nmap descomprimido: cd nmap-5.21
Ahora vamos a compilarlo e instalarlo...
6- Tipeamos: ./configure
7- Tipeamos: make
8- Tipeamos: make install
9- Ejecutamos el nmap tipeando: nmap
Noten que en la primer línea nos informa la versión...
En este caso dice "Starting Nmap 5.21 ( http://nmap.org )"
Suscribirse a:
Entradas (Atom)